Mon Parcours & Ma Démarche
Pourquoi j'ai banni les connecteurs no-code propriétaires
Pendant des années passées à interconnecter des systèmes d'information en PME, j'ai vu se répéter le même piège économique et technique : confier la circulation des devis, factures et fichiers clients à des plateformes cloud propriétaires comme Zapier ou Make. Au début, tout paraît simple avec trois clics de souris. Puis les flux grossissent, les abonnements grimpent à 500 ou 800 euros par mois, et surtout, la moindre micro-coupure réseau entraîne des pertes silencieuses de commandes sans aucun journal d'audit exploitable.
Mon véritable tournant a eu lieu lors d'un incident critique sur une boutique en ligne réalisant 20 000 commandes mensuelles : un connecteur tiers a silencieusement tronqué les adresses de livraison pendant plus de 36 heures suite à un changement mineur de schéma JSON chez le transporteur. C'est à ce moment précis que j'ai pris la décision de basculer l'ensemble de mes architectures vers n8n auto-hébergé sur serveurs Linux dédiés sous Docker.
Trois Règles d'Or pour vos Flux d'Automatisation
-
01. Tout webhook doit être sécurisé et découplé
-
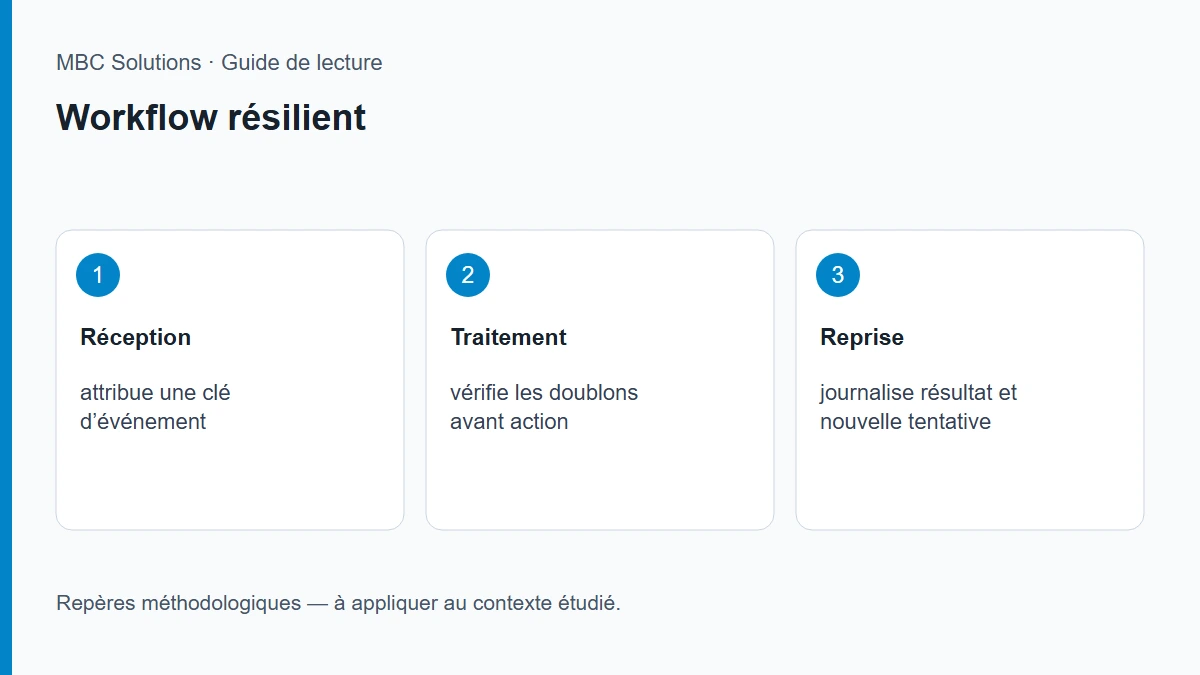
Une requête entrante ne doit jamais exécuter directement un traitement SQL lourd. Elle est validée cryptographiquement (HMAC), acquittée immédiatement (HTTP 200) et déposée dans une file d'attente pour être dépilée à un rythme régulier.
-
02. Chaque exécution doit être strictement idempotente
-
Un événement rejoué deux fois ne doit jamais créer deux fois la même facture ou envoyer deux fois le même courriel client. Chaque charge est marquée par un hash d'unicité contrôlé avant exécution.
-
03. La souveraineté de vos données n'est pas négociable
-
Les fichiers de vos clients, vos marges commerciales et vos clés d'APIs doivent rester hébergés sur une infrastructure que vous contrôlez, sans aucun partage avec des acteurs tiers opaques.
Environnement Technique & Stack Éprouvée en Production
Pour garantir une disponibilité supérieure à 99,9 % et éliminer les coûts récurrents exorbitants des plateformes tierces, l'ensemble de nos architectures repose sur des composants open-source éprouvés, conteneurisés et sauvegardés quotidiennement :
Orchestration & Conteneurs Docker Compose & n8n Cluster
Déploiement avec séparation stricte entre l'instance principale d'édition et les workers d'exécution asynchrones.
Stockage & Files d'Attente PostgreSQL 16 & Redis Streams
Absorption des pics de charge sans perte de messages et purge automatique des métadonnées d'exécution.
Réseau & Sécurité Traefik Reverse-Proxy TLS
Chiffrement HTTPS automatique avec Let's Encrypt, filtrage IP granulaire et validation des en-têtes HMAC SHA-256.
Observabilité & Sauvegarde Git Backup & Logs Horodatés
Synchronisation nocturne des scénarios vers des dépôts privés chiffrés et rétention des journaux d'erreurs d'audit.
Chantiers Réalisés & Accompagnement Métier
Chaque mission démarre par une cartographie exhaustive des flux de données et l'identification des points de rupture silencieux. Nous intervenons principalement sur :
- Passerelles CRM & ERP : Interconnexion bidirectionnelle temps réel avec gestion stricte des conflits d'horodatage et déduplication automatique.
- Pipelines de facturation & relances : Émission automatique de devis, pointage des encaissements bancaires et rapprochement comptable sans manipulation manuelle.
- Traitement de formulaires et prospects : Enrichissement instantané des fiches clients via l'API Recherche d'Entreprises (INSEE) et qualification automatique.